Fastjson 的安全问题不是某一次孤立漏洞,而是围绕 AutoType 长期演化的一条链路。本文梳理 1.x 漏洞演进史,并重点分析 2026 年 7 月公开的 1.2.68–1.2.83 Gadget-free RCE:AutoType 默认关闭下,checkAutoType 资源探测如何从 SSRF 推进到远程代码执行。
系统性梳理邮件伪造漏洞的检测方法:从 DNS 信息收集、配置风险判定、Swaks 发信验证到结果分级,并以 hilang.art 为案例完成从伪造到修复的完整闭环。方法不限于企业邮箱,适用于任何域名。
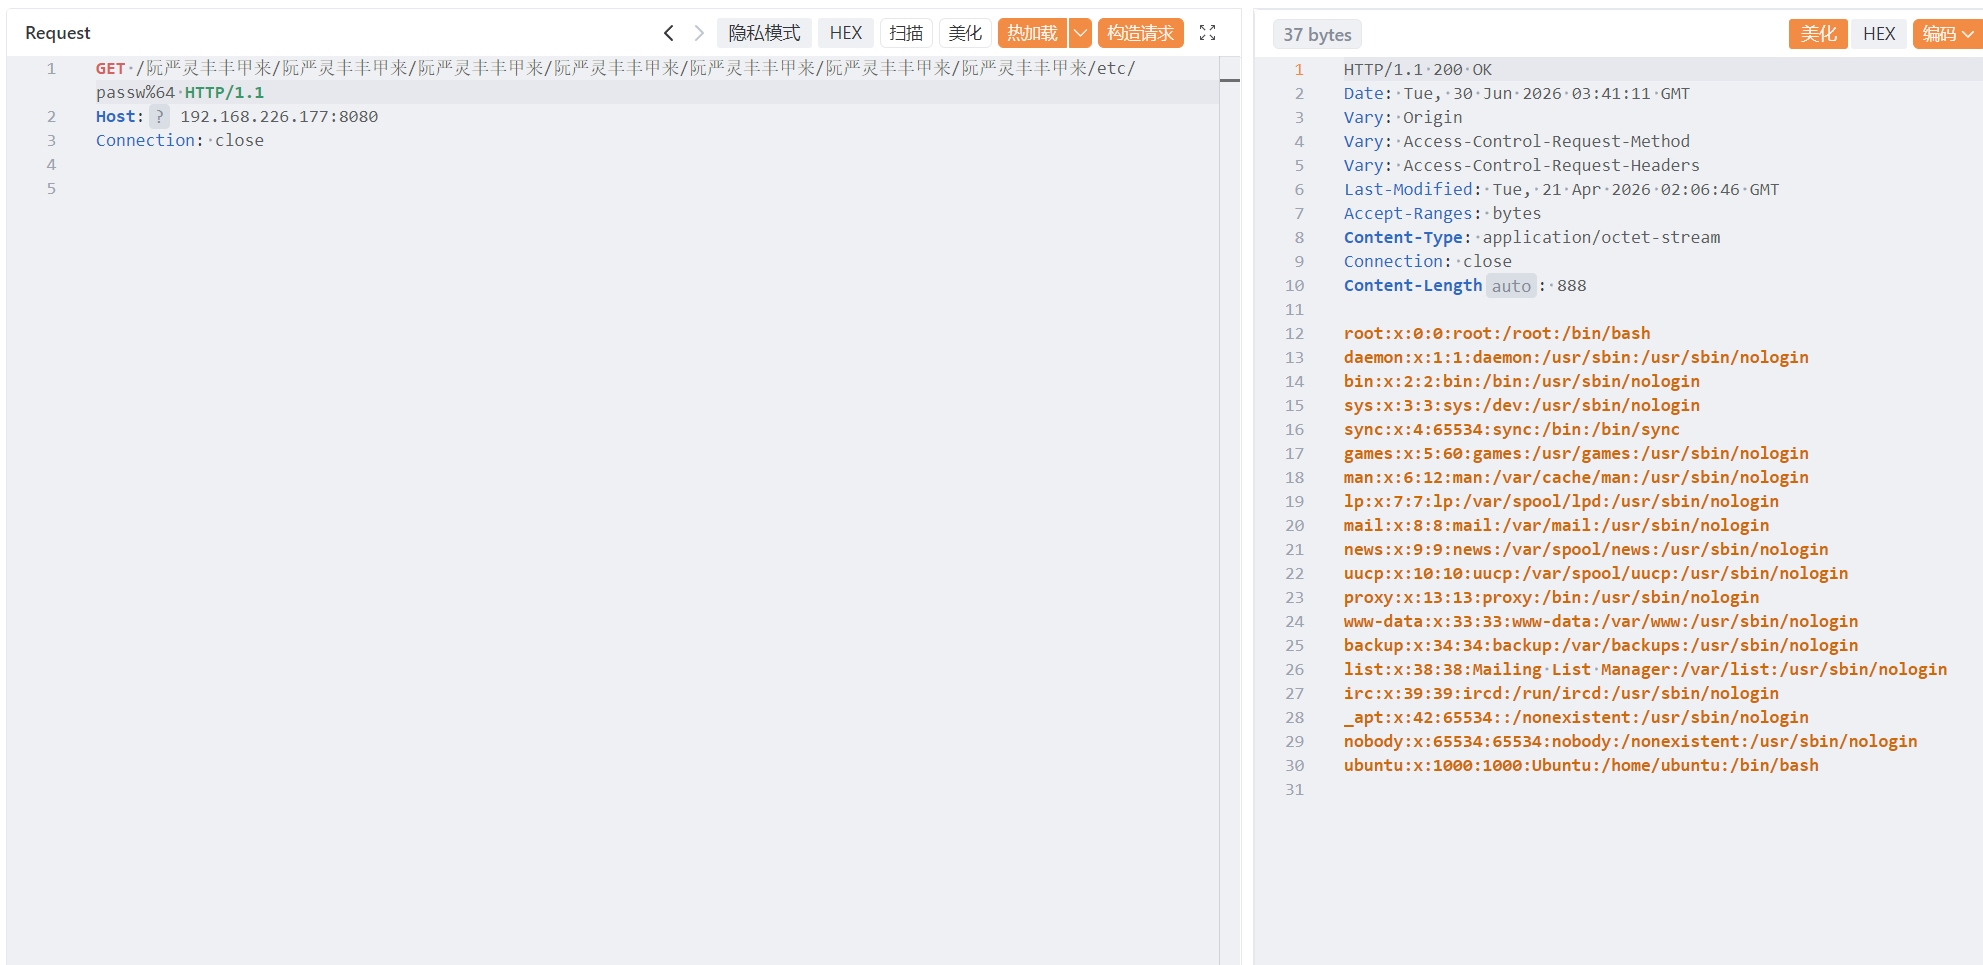
Java“幽灵比特位”(Ghost Bits):从字符截断到 WAF 绕过与路径穿越2026 年 4 月,安全研究员 Zhihui Chen(1ue)、Xinyu Bai(浅蓝 / B1u3r)与 Zongzheng Zheng 在 Black Hat Asia 2026 发表《Cast Attack: A New Threat Pose...
Spring Cloud Gateway Actuator 端点未授权暴露 + SpEL 表达式注入实现 RCE,叠加 Nginx 对 /actuator 关键字的 URL 编码绕过,可在生产环境中接管整个微服务网关。
前言近日,网站 WAF 持续拦截到来自 IP <攻击者IP> 的恶意请求,经分析为典型的 Web 攻击行为。在对攻击流量溯源的过程中,发现该 IP 出口设备为一台暴露在公网的 GPON ONT 光猫路由器——管理界面直接开在 80 端口,且存在前端硬编码凭据和命令注入漏洞。
本文完整记录从 WAF 告警到反向拿下攻击者路由器 root ...
一、漏洞概述
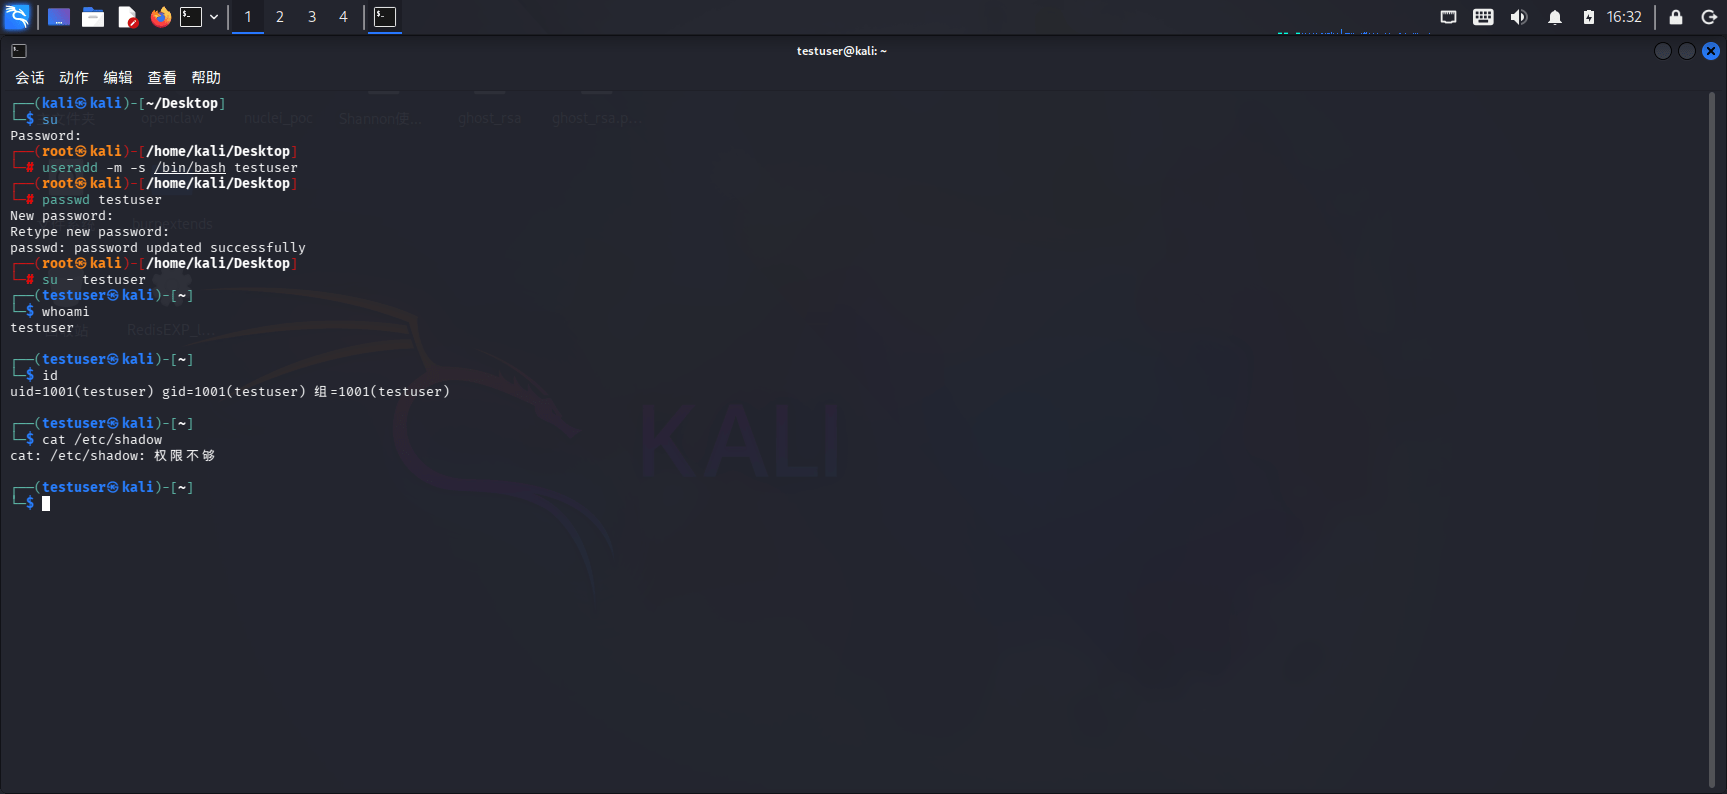
2026 年 5 月 7 日,安全研究员 Hyunwoo Kim(@v4bel)公开披露了 Dirty Frag——一个影响几乎所有主流 Linux 发行版的本地提权(LPE)漏洞链。Dirty Frag 通过链式组合两个独立的内核页缓存写入漏洞,实现了确定性的 root 权限获取。该漏洞无需竞态条件、不会触发内核 panic、成功率...
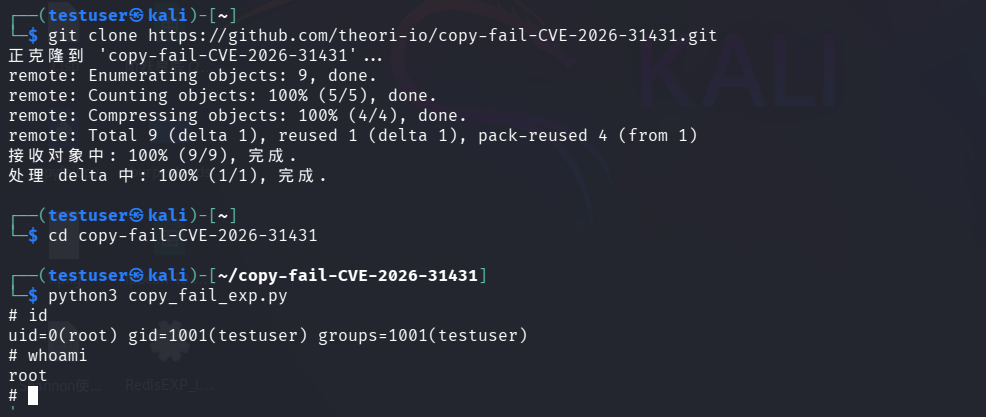
漏洞编号: CVE-2026-31431 别名: Copy Fail CVSS: 7.8 (High) 类型: Local Privilege Escalation (LPE) 影响范围: 所有主流 Linux 发行版(内核版本 ~2017-2026) 披露日期: 2026-04-29 发现者: Xint Code (Theori) 官方披露站:...
1
漏洞概述
青龙面板是一款支持 Python3、JavaScript、Shell、TypeScript 的定时任务管理平台,在安全社区中广泛使用。本文复现了其存在的两个权限绕过漏洞,攻击者可在未认证情况下重置管理员密码并获取系统控制权。
属性
内容
漏洞编号
QVD-2026-10895
影响版本
< v2.20.1
...
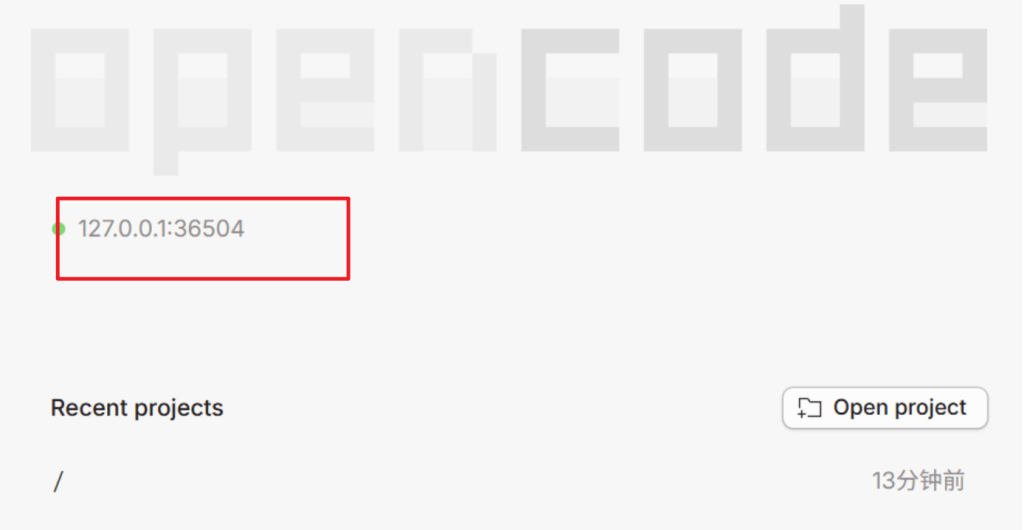
OpenCode 惊现 CVSS 10.0 严重漏洞:任意代码执行
就在几天前,开源 AI 编程助手 OpenCode 曝出一个CVSS 10.0 级别的严重漏洞。任何网站都可以在你的电脑上执行任意命令——没错,只需要你访问一个恶意网页。
一、惊魂时刻:我是如何发现自己的电脑被"控制"的
1 月 13 日,OpenCode 开发者 t...
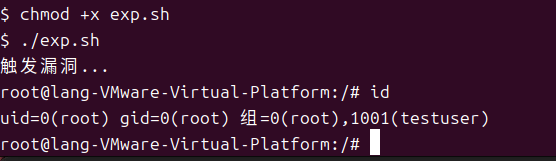
一、漏洞基础信息
漏洞名称:sudo chroot 权限提升漏洞(又称 “chwoot” 漏洞)
CVE 编号:CVE-2025-32463
影响版本:sudo 1.9.14 及以上版本(含 1.9.15p5,本次复现版本)
漏洞原理:利用 sudo 的-R/--chroot选项,在进入用户可控的 chroot 环境...