Fastjson 的安全问题不是某一次孤立漏洞,而是围绕 AutoType 长期演化的一条链路。本文梳理 1.x 漏洞演进史,并重点分析 2026 年 7 月公开的 1.2.68–1.2.83 Gadget-free RCE:AutoType 默认关闭下,checkAutoType 资源探测如何从 SSRF 推进到远程代码执行。
跳出 Servlet 和容器注册表,通过只观察不修改字节码的 Java Agent,分析 Transformer、类重转换、Hidden Class 与 JVM 层驻留边界。
以一台可疑 Tomcat 节点为现场,完成摘流、JVM 取证、运行时定位、查杀卸载和恢复验收。
用无网络、无命令执行的 ProbeBean 实验拆分 Fastjson 类型恢复、JNDI 解析与容器注册的兼容边界。
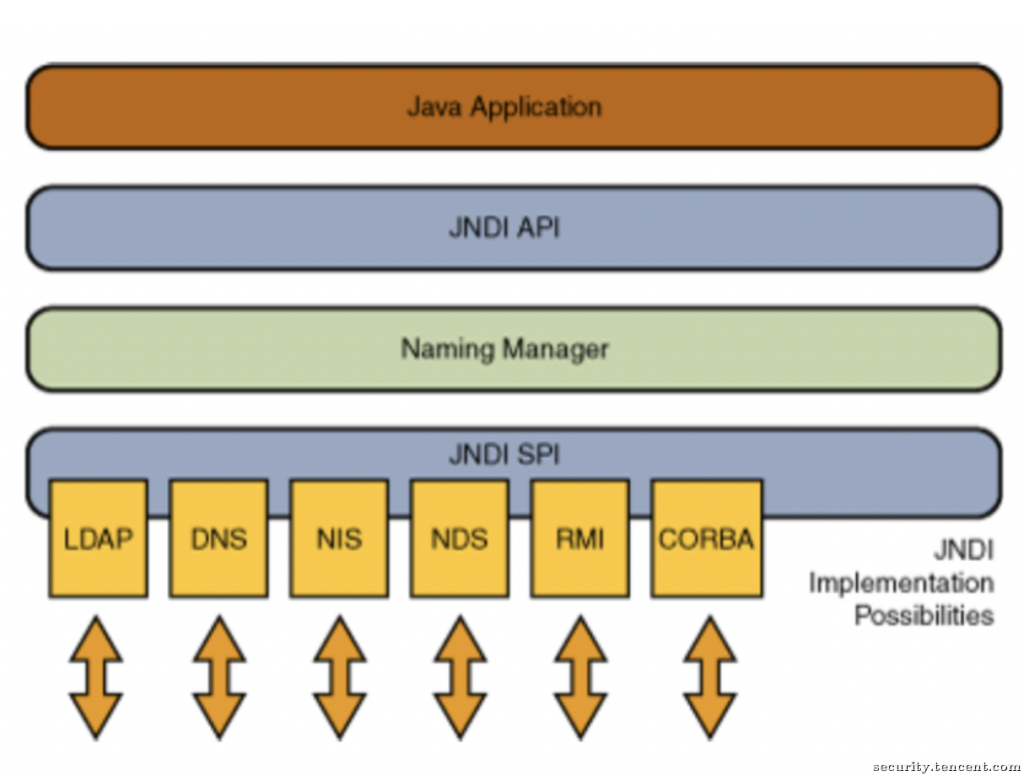
把 JNDI、反序列化与最终驻留拆成独立阶段,建立从外部输入到运行时组件的完整证据链。
从真实异常出发,用 jcmd、javap、jdeps 和反射探针定位字节码、Servlet 接口、模块封装与 Agent 的跨版本问题。
跳出单个 WAR,从管理配置、节点运行时、类加载来源和集群一致性四个证据面排查企业应用服务器。
对比 Jetty Handler 组件树与 Undertow HttpHandler 链,完整展示原生请求节点的挂载、替换、排查与恢复。
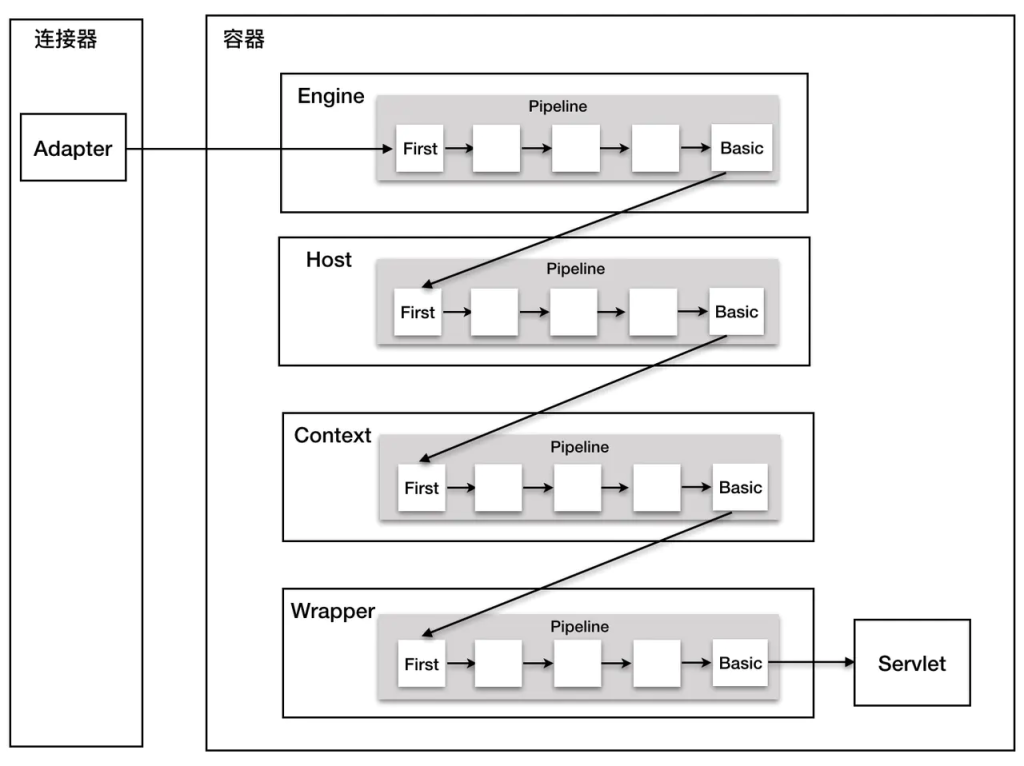
从 Engine、Host、Context、Wrapper 四层 Pipeline 出发,完整复现 Tomcat Valve 的运行时挂载、触发、排查与卸载。
拆开 RequestMappingInfo、HandlerMethod 与 MappingRegistry,完整复现 Spring MVC 动态路由的注册、触发、排查和注销。